База знаний
-
Cloud KMS, BYOK и HYOK как управлять ключами шифрования в облаке
Данные в AWS, Google Cloud или Microsoft Azure часто шифруются по умолчанию. Но для аудита и регулируемых данных этого ответа обычно недостаточно. Важнее понять не только “зашифровано ли”, а...
-
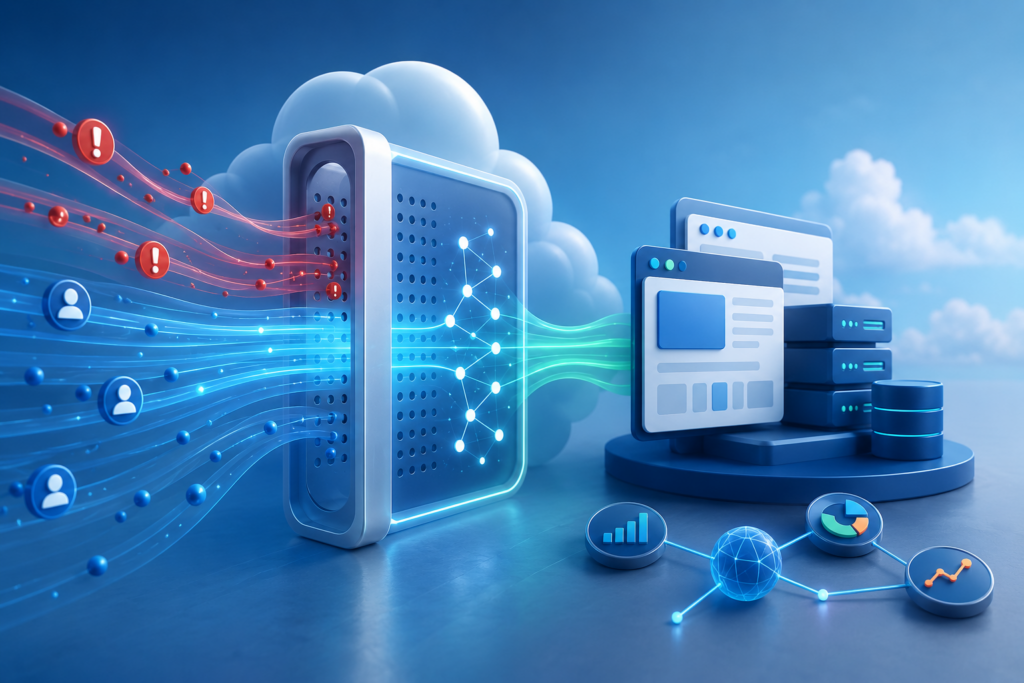
Web Application Firewall в облаке защита L7, OWASP Top 10, bot protection и API
Облачный WAF (Web Application Firewall) — это не “щит, который закрывает безопасность приложения целиком”, а управляемый слой контроля HTTP/HTTPS-трафика. Он работает на уровне...
-

Cloud DNS private zones, split-horizon, TTL и DNS failover для облачной инфраструктуры
В облачной инфраструктуре DNS управляет не только именами, но и косвенно реальным маршрутом трафика. Один и тот же app.example.com может вести внешнего пользователя на...
-
Оптимизация расходов на Kubernetes: requests/limits, quotas, spot-ноды и rightsizing
В Kubernetes дорогим может быть даже “недогруженный” кластер. kubectl top и Grafana показывают фактическое потребление CPU и памяти, но планировщик размещает Pod’ы не по...
-
Service Mesh в Kubernetes: Istio, Linkerd или Cilium — когда он нужен бизнесу
Service mesh — это не обязательное продолжение Kubernetes и не универсальное улучшение “на всякий случай”. Он нужен тогда, когда внутренние вызовы между сервисами становятся...
-

Kubernetes Networking 101: Service, Ingress, Gateway API и NetworkPolicy
В Kubernetes сеть лучше понимать как несколько слоёв, а не как один “сетевой объект”. Pod’ы постоянно меняются: пересоздаются, получают новые IP, переезжают между Node и исчезают при...
-
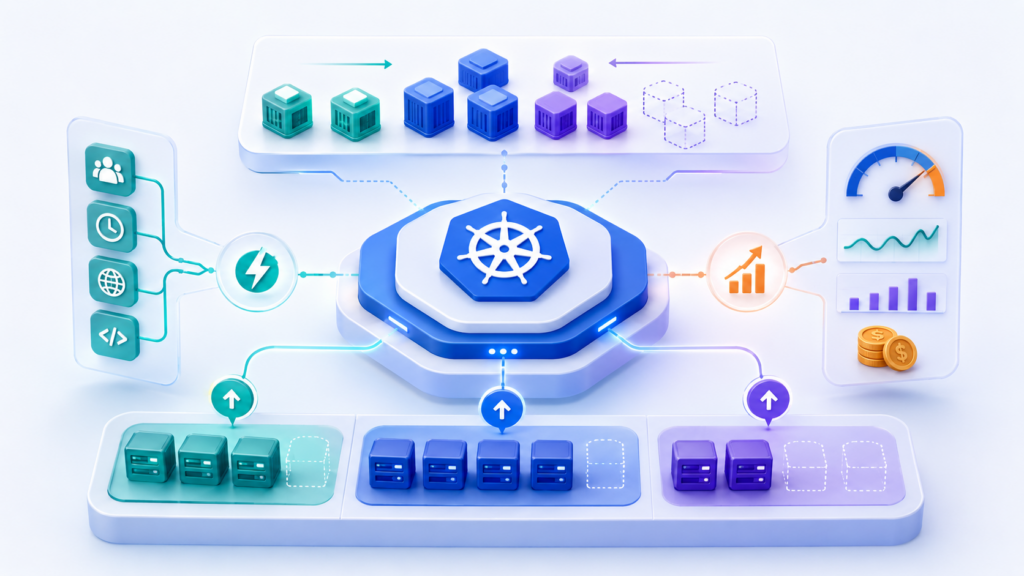
Kubernetes Autoscaling в 2026: HPA, VPA, KEDA, Cluster Autoscaler и Karpenter
Autoscaling в Kubernetes работает не на одном уровне. HPA, VPA, KEDA, Cluster Autoscaler и Karpenter решают разные задачи: одни меняют число pod’ов, другие помогают подобрать...
-
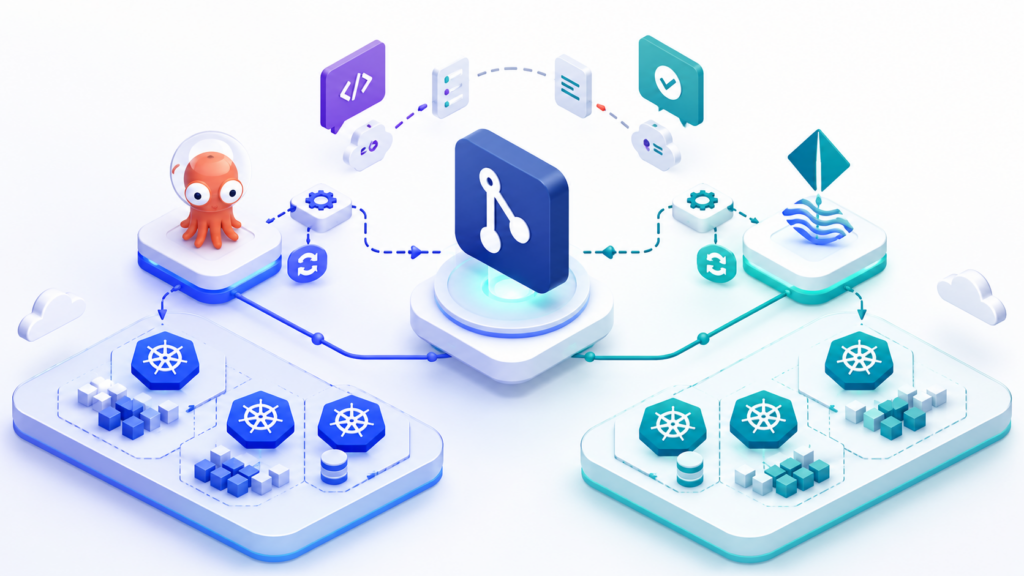
GitOps в Kubernetes Argo CD vs Flux для деплоя облачных приложений
GitOps меняет не команду деплоя, а модель управления Kubernetes. Источником истины становится Git: в нём хранится желаемое состояние, а контроллер в кластере сверяет его с реальностью и...
-
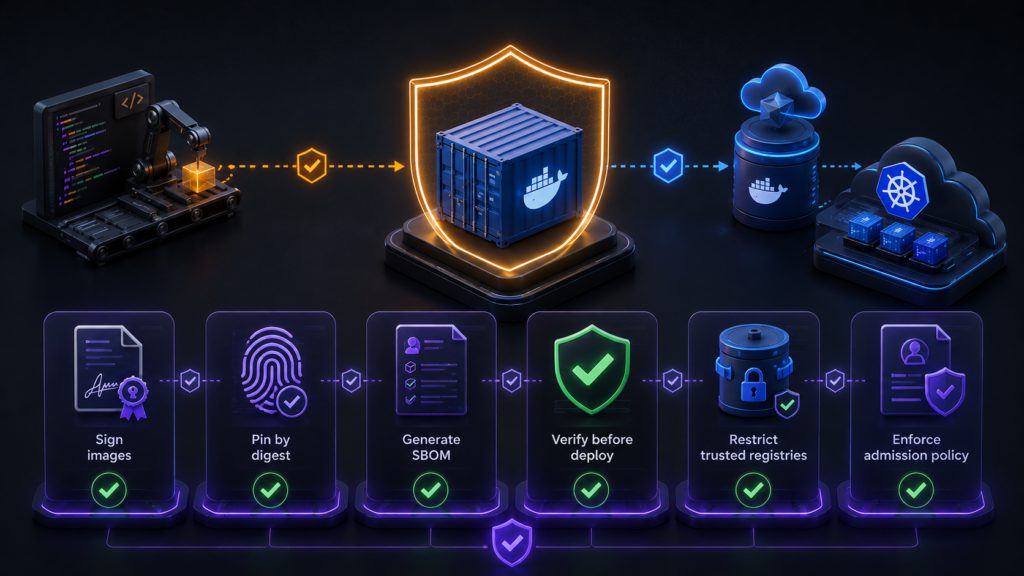
SBOM и подпись контейнерных образов: Cosign, Sigstore и защита supply chain в облаке
В Kubernetes должен попадать не просто образ с привычным именем вроде app:1.2.3, а проверенный артефакт: с неизменяемым digest, ведомостью состава, подписью и сведениями о...